Независимый эксперт по кибербезопасности под псевдонимом Boschko обнаружил в китайском человекоподобном роботе Unitree G1 две уязвимости, позволяющие удалённо выполнять код с находящихся поблизости устройств через Bluetooth Low Energy (BLE) — без предварительного сопряжения и аутентификации.

Лучший процессор под DDR4 в 2026 году: AM4 против LGA 1700
Компьютер месяца, спецвыпуск: во что дефицит чипов памяти превратил бюджетные игровые ПК и при чем здесь Steam Machine
Топ-10 смартфонов до 10 тысяч рублей (2026 год)
Выбираем лучшие игровые ноутбуки на российском рынке (вторая половина 2026 года)
Сравнительный тест камер флагманских смартфонов (2026): итоги
Снято в Голливуде? Почему Стэнли Кубрик физически не смог бы подделать лунную походку
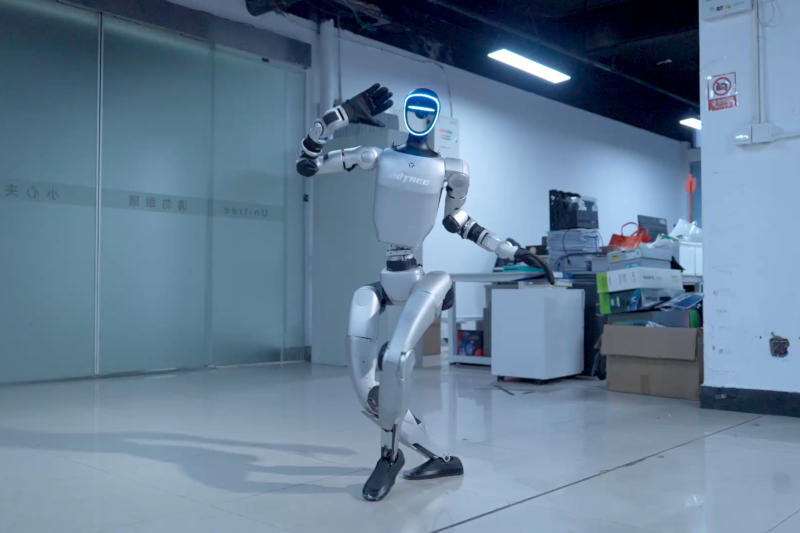
Источник изображения: unitree.com
Исследовательский проект, получивший название UniBLEed, показал, что в результате такой атаки можно скомпрометировать установленный на роботе Locomotion PC — компьютер, отвечающий за его основные функции. Уязвимостям присвоены идентификаторы CVE-2026-76639 и CVE-2026-76640. Вторая входит в цепочку эксплойтов, связанных с Bluetooth.
Bluetooth у Unitree G1 реализован таким образом, что некоторые команды от находящихся поблизости устройств принимаются без сопряжения и аутентификации. Для полноценного взаимодействия с роботом необходим уникальный ключ шифрования AES-128, однако получить его через облачный API Unitree может любой обладатель учётной записи компании — достаточно знать серийный номер конкретного робота.
Воспользовавшись этой особенностью, исследователь заставил Unitree G1 подключиться к своей точке Wi-Fi, после чего задействовал уязвимость переполнения буфера в службе Bluetooth, работающей с правами root. В результате ему удалось добиться выполнения произвольных команд с максимальными привилегиями.
Уязвимость CVE-2026-76639 также позволяет удалённо выполнять код, но другим способом. В службе искусственного интеллекта chat_go обнаружилась уязвимость обхода пути при загрузке файлов в базу знаний. Воспользовавшись ею, исследователь загрузил файл в каталог утилиты bashrunner, которая определяет разрешённые к запуску приложения, и таким образом вновь добился выполнения команды с привилегиями root. Кроме того, эта уязвимость позволила получить данные, необходимые для атаки с использованием CVE-2026-76640.
Опасность двух уязвимостей не ограничивается возможностью перехватить управление роботом — атакующий получает контроль над Locomotion PC. Этот компьютер работает под управлением Linux, а запущенные на нём с правами root службы управляют такими функциями машины, как двигатели, камеры, аудиосистема и голосовые функции.
Особенно опасной UniBLEed делает возможность автоматического распространения атаки. По словам исследователя, после взлома одного Unitree G1 вредоносный код теоретически может использовать его для атаки на другого робота, оказавшегося в радиусе действия Bluetooth, а затем повторять этот процесс дальше без участия человека. Получение прав root на Locomotion PC при этом даёт злоумышленнику доступ к критически важным системам робота. Кроме того, на этом компьютере исследователь обнаружил ключи и другие секретные данные для доступа к сторонним облачным сервисам. Таким образом, уязвимости создают не только угрозу утечки данных или удалённого наблюдения, но и потенциальный риск физически опасного поведения скомпрометированного робота.
Уязвимости удалось воспроизвести на четырёх экземплярах Unitree G1, а производитель выплатил исследователю вознаграждение в размере $5000. Выпущенные патчи в значительной степени устранили обнаруженные проблемы. Владельцам роботов рекомендовано установить обновления Unitree, ограничить возможность подключения по Bluetooth, проверить безопасность учётных записей и считать системы потенциально уязвимыми до получения подтверждения полного устранения проблем.
Было интересно? Скажите об этом Google, чтобы чаще получать ссылки на наши новости про вирусы